Standar Keamanan Aplikasi e-Government dan BUMD di Jawa Timur Menurut Regulasi 2026
- Kepatuhan Regulasi Aplikasi Pemerintahan
- Menghitung Risiko Denda Kebocoran Data
- Gandeng Ahlinya Sebelum Terlambat
Di era keterbukaan informasi publik, hampir seluruh Dinas Pemerintahan tingkat Provinsi maupun Kabupaten/Kota berlomba-lomba meluncurkan aplikasi e-Government. Mulai dari sistem pelayanan masyarakat satu pintu, aplikasi pelaporan pajak daerah (BUMD), hingga platform kesehatan regional. Namun, sebagai Kepala Dinas atau Direktur BUMD, Anda pasti menyadari ada bayang-bayang ketakutan setiap kali membaca berita nasional tentang kebocoran jutaan data kependudukan.
Jika aplikasi yang diluncurkan instansi Anda diretas dan data masyarakat tersebar, ini bukan sekadar masalah “web yang error”. Anda sedang berhadapan dengan Undang-Undang Perlindungan Data Pribadi (UU PDP) dan audit ketat dari Badan Siber dan Sandi Negara (BSSN). Dalam proyek GovTech (Teknologi Pemerintahan), keamanan infrastruktur dan Kepatuhan Regulasi (Compliance) jauh lebih krusial daripada sekadar antarmuka UI/UX yang indah.
Kepatuhan Regulasi Aplikasi Pemerintahan
Vendor software sering kali menyamakan cara mereka membuat aplikasi toko online (e-commerce) dengan cara mereka membuat aplikasi pemerintahan. Mereka mengabaikan enkripsi, menggunakan server publik yang rentan, dan membiarkan basis data kependudukan terbuka tanpa protokol firewall yang memadai.
Untuk aplikasi level e-Government dan BUMD, instansi Anda bertindak sebagai Pengendali Data Pribadi. Standar pengembangannya sangat berbeda dengan aplikasi biasa.
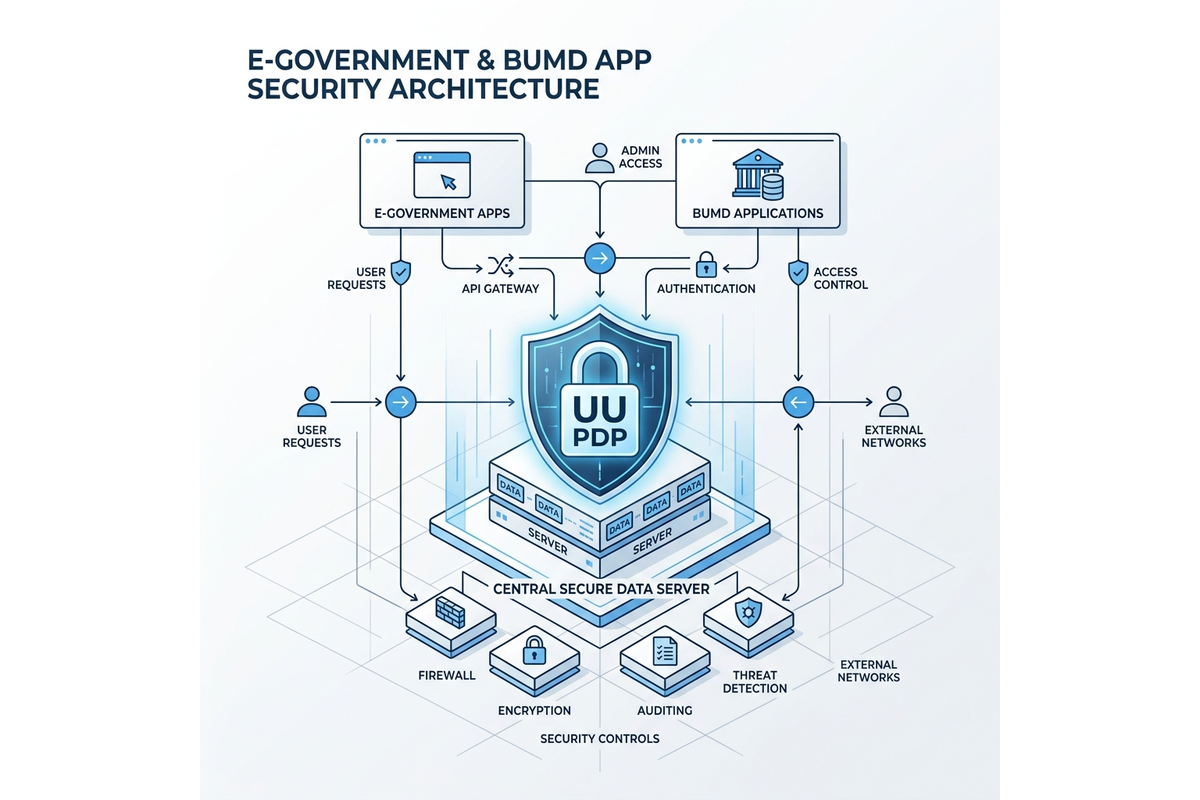
 Visualisasi Arsitektur GovTech: Server data pusat dilindungi oleh lapisan firewall terenkripsi (Digital Shield) untuk memastikan kepatuhan terhadap standar keamanan regulasi publik.
Sebagai mitra Konsultan IT Pemerintahan, Dika Karya Tech menerapkan kerangka keamanan wajib berikut sebelum satu pun proyek GovTech diluncurkan ke publik:
| Komponen Arsitektur | Standar Kepatuhan GovTech (Regulasi) | Fungsi Teknis |
|---|---|---|
| Data in Transit | Protokol TLS 1.3 / HTTPS Wajib | Memastikan data penduduk tidak disadap saat dikirim dari smartphone warga ke server dinas. |
| Data at Rest | Enkripsi Database (Minimal AES-256) | Jika ada hacker yang berhasil mencuri file database, mereka hanya akan melihat kode acak yang tidak bisa dibaca. |
| Audit Trail (Log) | Log Aktivitas Transparan (Immutable) | Mencatat siapa admin yang mengunduh data, jam berapa, dari IP mana (Syarat mutlak mitigasi UU PDP). |
| Infrastruktur Server | Private Cloud / On-Premise Nasional | Data pemerintahan dilarang keras disimpan di sembarang hosting luar negeri tanpa lisensi keamanan yang sah. |
Menghitung Risiko Denda Kebocoran Data
Mari kita berhitung secara rasional. Mengapa mengalokasikan anggaran ekstra untuk menyewa Arsitek Keamanan IT sangat sepadan bagi instansi BUMD dan Pemerintahan?
Skenario Pengadaan Konvensional: Instansi menyewa vendor IT biasa dengan penawaran termurah = Rp 200.000.000 (Tanpa jaminan arsitektur keamanan dan lolos uji Penetration Testing).
Skenario Insiden Kebocoran Data (Sanksi UU PDP): Jika data bocor akibat kelalaian sistem, instansi atau BUMD bisa dikenakan denda administratif hingga 2% dari Total Pendapatan Tahunan, belum termasuk tuntutan ganti rugi perdata dari masyarakat, serta hancurnya reputasi institusi. Jika pendapatan BUMD Rp 50 Miliar, denda maksimal = Rp 1.000.000.000 (Satu Miliar Rupiah).
Pertanyaannya: Apakah instansi Anda mau mempertaruhkan kerugian satu miliar rupiah dan potensi sanksi pidana kelalaian hanya demi menghemat anggaran awal pembuatan software?
Gandeng Ahlinya Sebelum Terlambat
Membangun aplikasi e-Government adalah membangun infrastruktur pertahanan digital negara. Anda tidak bisa menyerahkannya kepada sembarang programmer.
Instansi Anda membutuhkan Konsultan IT dan Sistem Integrator yang tidak hanya mahir menulis kode, tetapi juga mengerti bahasa birokrasi, menguasai arsitektur keamanan server (DevSecOps), dan peduli pada compliance regulasi nasional.
Pastikan aplikasi pelayanan publik Anda lulus standar keamanan sebelum launching diresmikan oleh kepala daerah. Tim Dika Karya Tech siap membantu instansi Anda merancang, mengaudit, dan mengintegrasikan solusi digital yang aman dan patuh regulasi.
Apakah Aplikasi Instansi Anda Sudah Memenuhi Standar UU PDP?
Diskusikan arsitektur keamanan aplikasi pemerintahan dan BUMD Anda bersama konsultan GovTech Dika Karya Tech.